Säker intern rapportering för finansiella företag under DORA
Stärk styrningen av era IKT-risker med en konfidentiell kanal där medarbetare, konsulter och leverantörer kan signalera brister – och täck samtidigt de krav på rapporteringssystem som finansiell reglering redan ställer på er.
Därför väljer organisationer Whistlelink
- ISO/IEC 27001-certifierade, med återkommande penetrationstester – underlag till er bedömning av IKT-tredjepartsrisk
- All data lagras inom EU, krypterad under överföring och i vila
- Byggt för compliance-, risk- och IT-funktioner
- Enkelt att införa och skala över flera länder
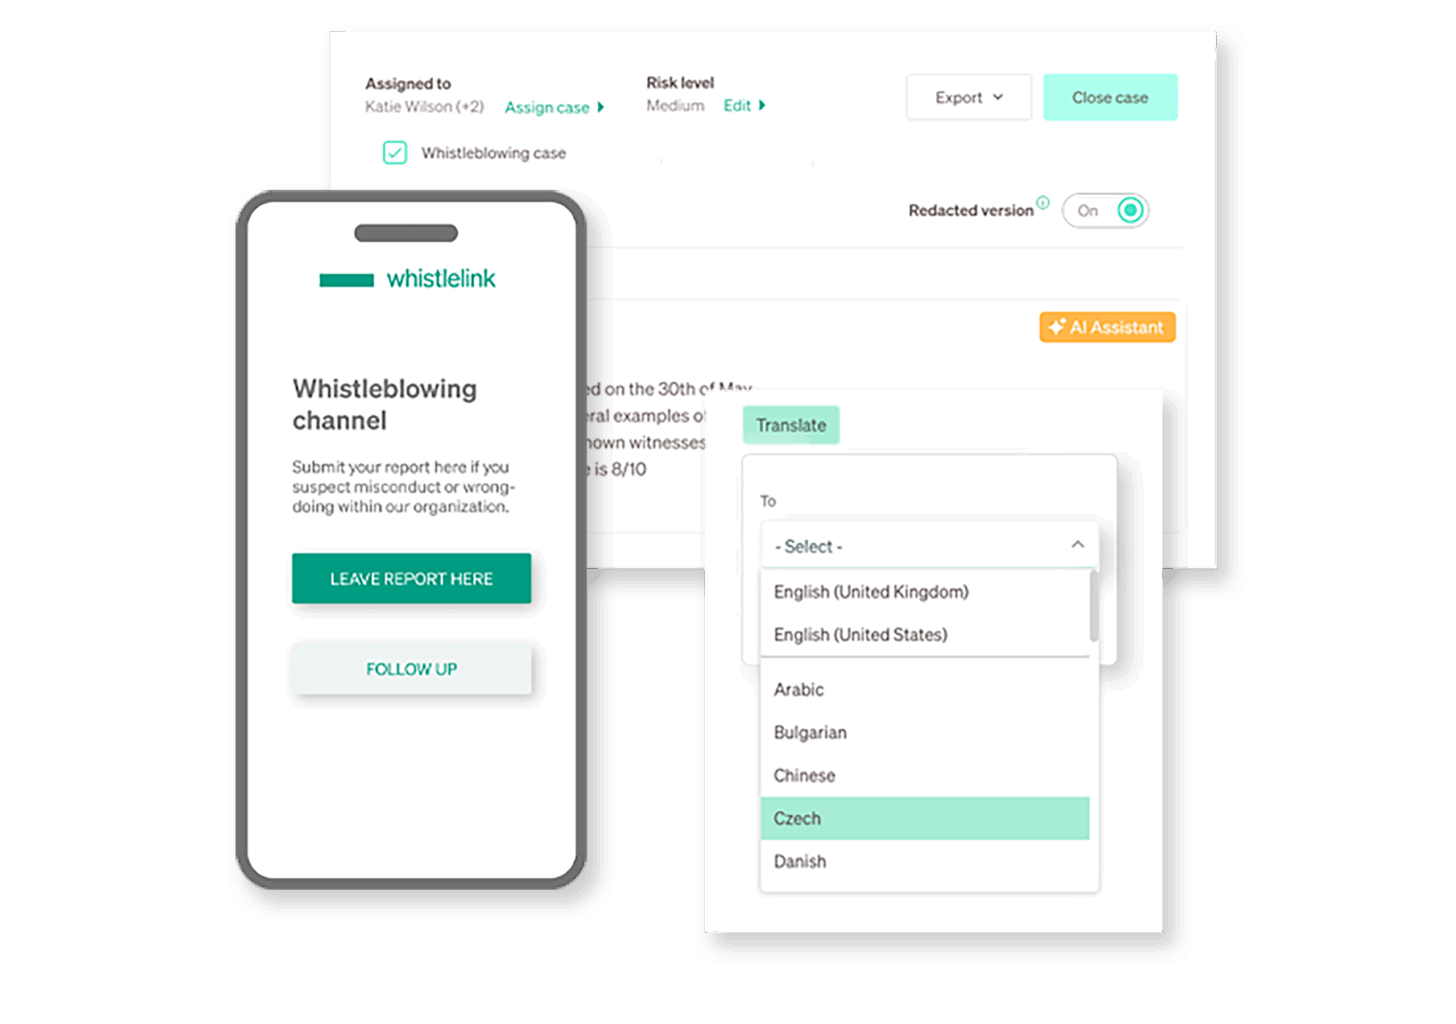
Där DORA och intern rapportering möts
DORA innehåller inga regler om visselblåsning – rapporteringen går från företaget till Finansinspektionen, med tidsfrister som mäts i timmar.
Men svenska finansiella företag börjar inte från noll. Kravet på interna rapporteringssystem finns redan: 6 kap. 2 b § lagen om bank- och finansieringsrörelse för kreditinstitut, 8 kap. 4 a § lagen om värdepappersmarknaden för värdepappersbolag och 6 kap. 4 § penningtvättslagen för verksamhetsutövare. Att systemet ska kunna ta emot uppgifter anonymt följer av 6 kap. 18 § i Finansinspektionens föreskrifter FFFS 2017:11.
Det DORA ändrar är vad som snabbt måste nå ledningsorganet: brister i IKT-miljön, kontroller som inte fungerar och hur era kritiska leverantörer faktiskt presterar. Kanalen ni redan måste ha är den som är bäst lämpad att bära det.
För compliance-, risk- och IT-funktioner
DORA förutsätter att IKT-risker identifieras, klassificeras och eskaleras mot en klock
- Fånga tidiga signaler om brister, tillfälliga lösningar och leverantörer som inte levererar – innan de blir allvarliga incidenter
- Korta vägen från någon märkte något till incidenten är klassificerad, medan fyra- och 24-timmarsfristerna fortfarande ger utrymme att agera
- Håll en spårbar dokumentation av hur varje ärende tagits emot, bedömts och avslutats
- Täck det rapporteringssystem er sektorslagstiftning redan kräver – i en och samma lösning
För HR och personalfunktioner
Motståndskraft bygger på att människor vågar säga att något inte fungerar.
- Säker rapportering för anställda, konsulter och personal hos era IKT-leverantörer
- Anonym rapportering, i enlighet med Finansinspektionens föreskrifter på penningtvättsområdet
- Konfidentiell hantering av känsliga ärenden, med skydd mot repressalier
- Stöd för den utbildning i medvetenhet och motståndskraft ni redan bedriver
För ledning och styrelse
Artikel 5 lägger det yttersta ansvaret för IKT-risk på ledningsorganet. Det ansvaret är aldrig bättre än informationen som når dit.
- Visa att det finns en fungerande väg för brister att nå ledningsorganet
- Stärk uppföljningen av tredjepartsleverantörer vid sidan av ert informationsregister (artikel 28.3) och era avtalsvillkor (artikel 30)
- Visa tillsynsmyndigheten dokumenterad styrning i stället för avsikter
- Bygg förtroende hos kunder, revisorer och Finansinspektionen
DORA:s rapporteringsklocka
Så snart en incident klassats som allvarlig startar klockan – långt innan någon har hela bilden.
från klassificering av en allvarlig incident till den första rapporten
från den första rapporten till delrapporten
från delrapporten till slutrapporten
Omfattas ni av DORA eller NIS2?
Många ställer fel fråga först. NIS2 når er genom svensk lag – cybersäkerhetslagen (2025:1506), i kraft sedan 15 januari 2026. DORA gäller direkt och har enligt Finansinspektionen företräde för finansiella företag, som sektorsspecifik lagstiftning. Kompletterande svenska bestämmelser finns i lag (2024:1278). Era IKT-leverantörer kan omfattas av NIS2 även när ni själva omfattas av DORA.
NIS2 och säker intern rapportering →
Let's talk!
Vill ni stärka styrningen av era IKT-risker och visa tillsynsmyndigheten att brister faktiskt når ledningsorganet?
Låt oss titta på hur Whistlelink kan stödja er interna rapportering och hjälpa er att möta DORA:s krav.
Annelie Demred